
Tillit & sikkerhet
SnapKey styrer tilgangen til bygninger og kritisk infrastruktur, så måten vi hoster, beskytter og drifter plattformen på må tåle grundig gjennomgang. Her har vi samlet dokumentene vi deler med kundenes sikkerhets-, juridiske og innkjøpsteam, og et kort sammendrag av hva vi gjør.
 Illustrasjon
Dokumenter
Korte sammendrag på engelsk, holdt oppdatert og kontrollert mot produksjon. Åpne dem i nettleseren eller kopier en lenke for å videresende.
Hva SnapKey gjør
De ti forpliktelsene bak sikkerhetsoversikten, samlet på ett sted.
API og database driftes i AWS eu-north-1 (Stockholm); alle kundedata blir værende i EU/EØS.
TLS 1.2+ under overføring og AES-256 ved lagring, med nøkler oppbevart i AWS KMS.
Tofaktorautentisering som en konto kan kreve for alle brukere, og bedrifts-SSO via SAML 2.0/OIDC med SCIM.
Tenant-isolasjon: hver konto og lokasjon holdes adskilt, og hver forespørsel er avgrenset til den.
Avhengighetsskanning ved hver endring, med programvarestykkliste (SBOM).
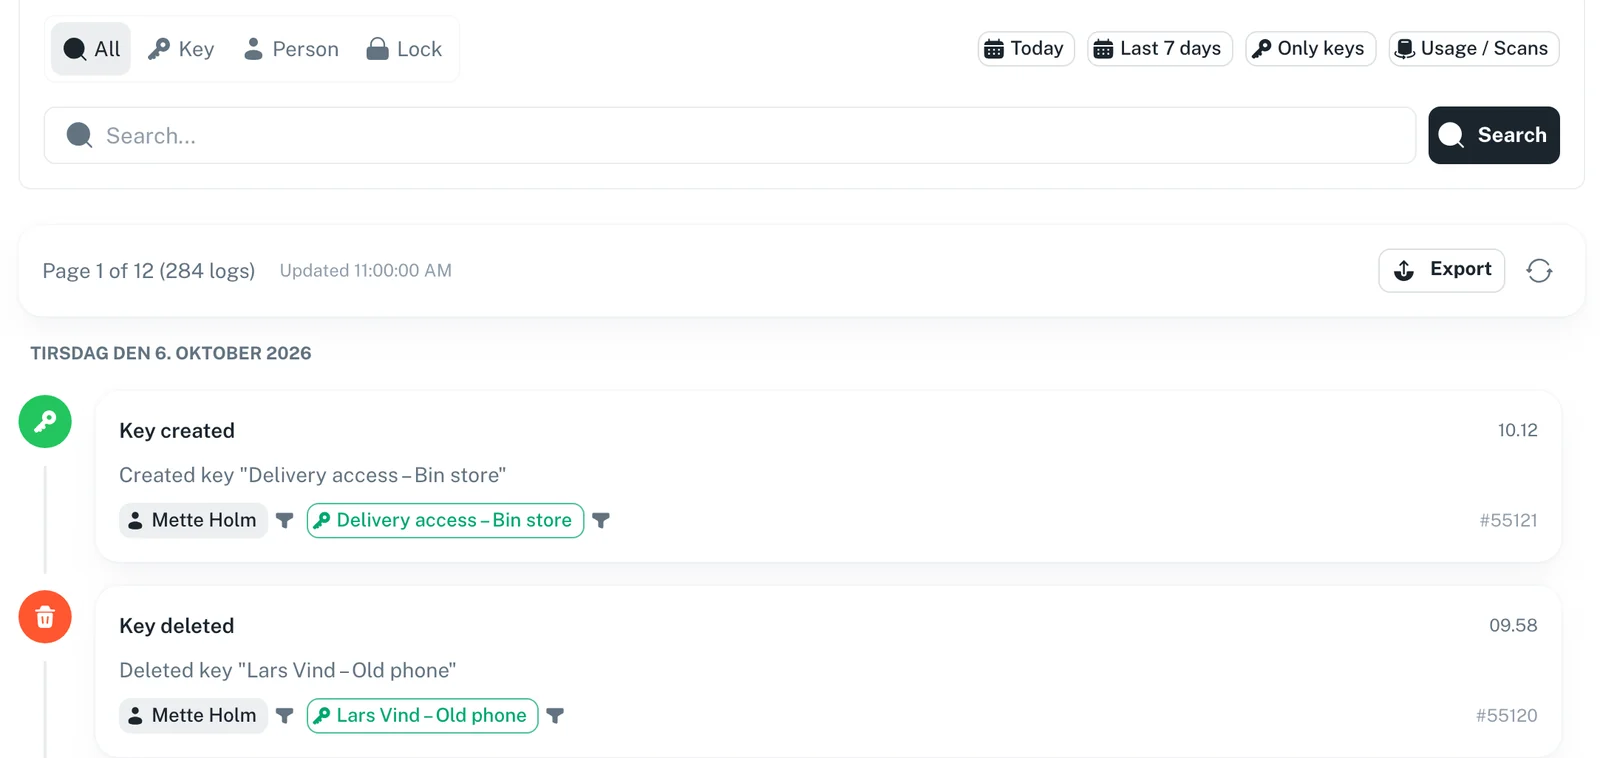
En revisjonslogg over alle administrative handlinger, lagret i 24 måneder.
Ekstern tilgjengelighetsovervåking, publisert på status.snapkey.dk.
Krypterte sikkerhetskopier med et gjenopprettingspunktmål (RPO) på 5 minutter.
Berørte kunder varsles om sikkerhetshendelser innen 24 timer etter at SnapKey blir kjent med dem.
Ansvarlig varsling av sårbarheter via security.txt.
Kontakt
Sikkerhetsspørsmål, sårbarhetsrapporter og alt annet.
Sikkerhet og sårbarhetsrapporter: security@snapkey.dk
Kundestøtte og generelle spørsmål: support@snapkey.dk