
Vertrauen & Sicherheit
SnapKey steuert den Zugang zu Gebäuden und kritischer Infrastruktur. Deshalb muss die Art, wie wir die Plattform hosten, schützen und betreiben, einer genauen Prüfung standhalten. Diese Seite sammelt die Dokumente, die wir mit den Sicherheits-, Rechts- und Einkaufsteams unserer Kunden teilen, sowie eine kurze Zusammenfassung dessen, was wir tun.
 Illustration
Dokumente
Kurze englischsprachige Zusammenfassungen, stets aktuell und gegen den Produktivbetrieb geprüft. Öffnen Sie sie im Browser oder kopieren Sie einen Link zum Weiterleiten.
Was SnapKey tut
Die zehn Zusagen hinter der Sicherheitsübersicht – an einem Ort.
API und Datenbank werden in AWS eu-north-1 (Stockholm) gehostet; alle Kundendaten bleiben in der EU/im EWR.
TLS 1.2+ bei der Übertragung und AES-256 im Ruhezustand, mit Schlüsseln in AWS KMS.
Zwei-Faktor-Authentifizierung, die ein Konto für alle Benutzer erzwingen kann, sowie Enterprise-SSO über SAML 2.0/OIDC mit SCIM.
Mandantentrennung: Jedes Konto und jeder Standort ist getrennt, und jede Anfrage ist darauf beschränkt.
Abhängigkeitsprüfung bei jeder Änderung, mit einer Software-Stückliste (SBOM).
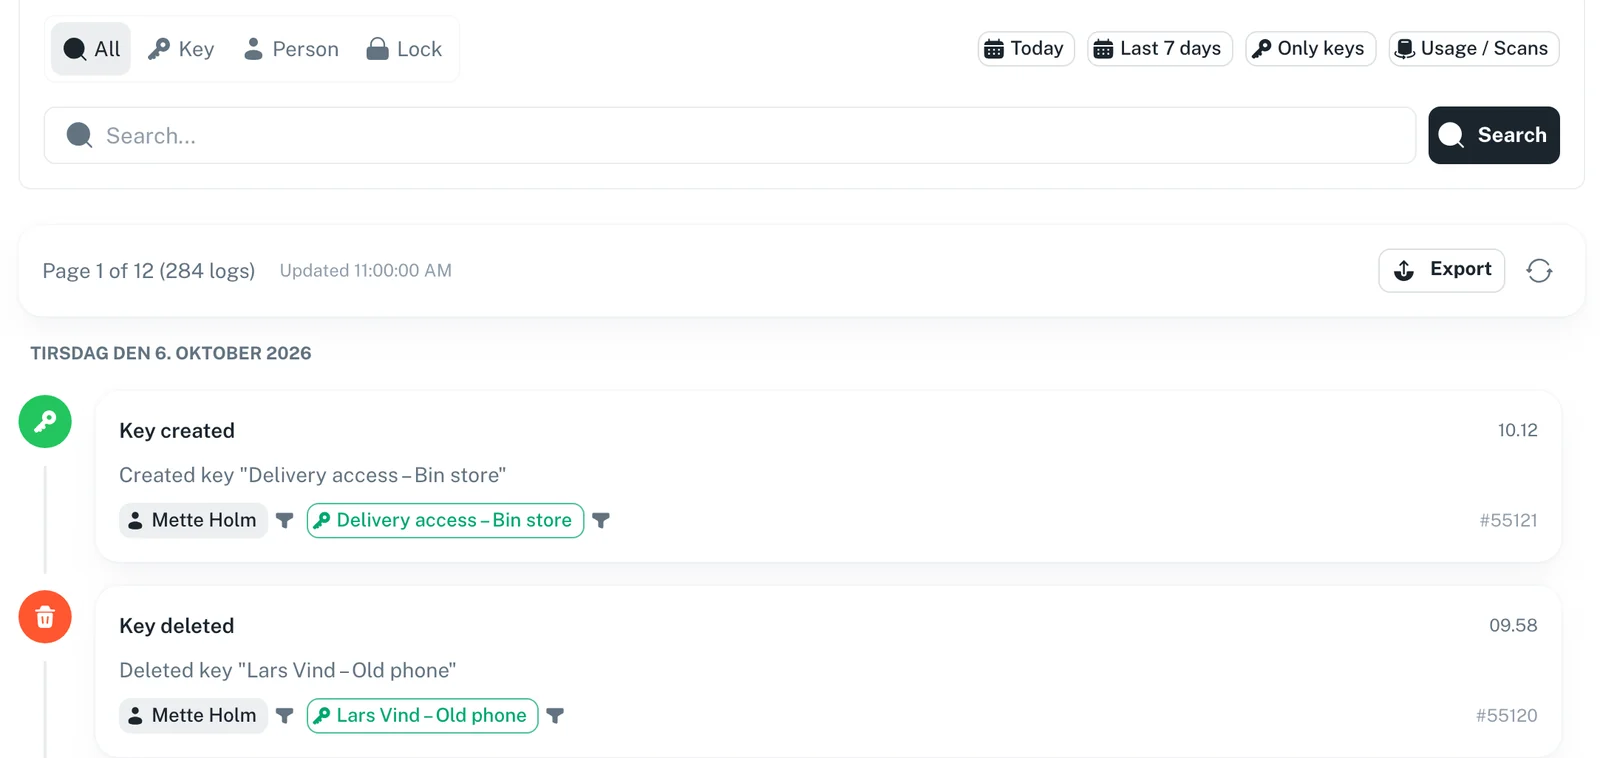
Ein Prüfprotokoll jeder administrativen Aktion, 24 Monate aufbewahrt.
Externe Verfügbarkeitsüberwachung, veröffentlicht unter status.snapkey.dk.
Verschlüsselte Backups mit einem Recovery Point Objective von 5 Minuten.
Betroffene Kunden werden innerhalb von 24 Stunden, nachdem SnapKey davon Kenntnis erlangt hat, über Sicherheitsvorfälle informiert.
Verantwortungsvolle Offenlegung von Schwachstellen über security.txt.
Kontakt
Sicherheitsfragen, Schwachstellenmeldungen und alles andere.
Sicherheits- und Schwachstellenmeldungen: security@snapkey.dk
Support und allgemeine Fragen: support@snapkey.dk