
Förtroende & säkerhet
SnapKey styr åtkomsten till byggnader och kritisk infrastruktur, så sättet vi driftar, skyddar och hanterar plattformen på måste tåla granskning. Här samlar vi de dokument vi delar med kundernas säkerhets-, juridik- och inköpsteam samt en kort sammanfattning av vad vi gör.
 Illustration
Dokument
Korta sammanfattningar på engelska, som hålls aktuella och verifieras mot produktionsmiljön. Öppna dem i webbläsaren eller kopiera en länk för att vidarebefordra.
Vad SnapKey gör
De tio åtagandena bakom säkerhetsöversikten, samlade på ett ställe.
API och databas driftas i AWS eu-north-1 (Stockholm); all kunddata stannar inom EU/EES.
TLS 1.2+ vid överföring och AES-256 vid lagring, med nycklar i AWS KMS.
Tvåfaktorsautentisering som ett konto kan kräva för alla användare, samt SSO för företag via SAML 2.0/OIDC med SCIM.
Kundisolering: varje konto och plats hålls åtskilda, och varje förfrågan begränsas till dem.
Beroendeskanning vid varje ändring, med en programvaruförteckning (SBOM).
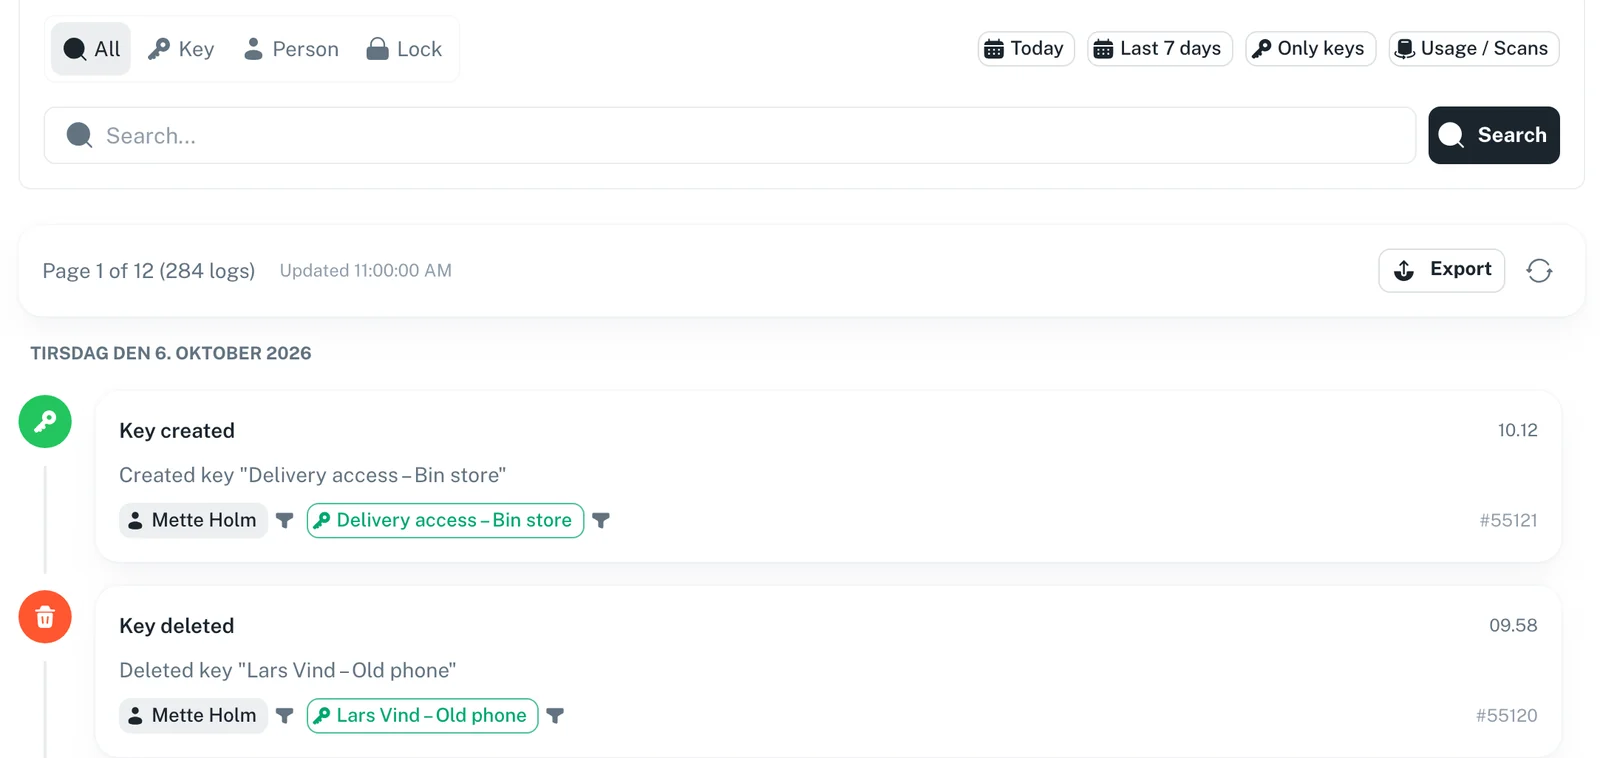
En revisionslogg över varje administrativ åtgärd, som sparas i 24 månader.
Extern tillgänglighetsövervakning, publicerad på status.snapkey.dk.
Krypterade säkerhetskopior med en återställningspunkt (RPO) på 5 minuter.
Berörda kunder underrättas om säkerhetsincidenter inom 24 timmar från att SnapKey fått kännedom om dem.
Ansvarsfullt offentliggörande av sårbarheter via security.txt.
Kontakt
Säkerhetsfrågor, sårbarhetsrapporter och allt annat.
Säkerhets- och sårbarhetsrapporter: security@snapkey.dk
Support och allmänna frågor: support@snapkey.dk