
Zaufanie i bezpieczeństwo
SnapKey zarządza dostępem do budynków i infrastruktury krytycznej, dlatego sposób, w jaki hostujemy, chronimy i utrzymujemy platformę, musi wytrzymać wnikliwą ocenę. Na tej stronie zebraliśmy dokumenty, które udostępniamy zespołom ds. bezpieczeństwa, prawnym i zakupowym naszych klientów, oraz krótkie podsumowanie tego, co robimy.
 Ilustracja
Dokumenty
Krótkie podsumowania w języku angielskim, na bieżąco aktualizowane i weryfikowane względem środowiska produkcyjnego. Otwórz je w przeglądarce lub skopiuj link, aby przekazać dalej.
Co robi SnapKey
Dziesięć zobowiązań stojących za Security Overview, zebranych w jednym miejscu.
API i baza danych hostowane w AWS eu-north-1 (Sztokholm); wszystkie dane klientów pozostają w UE/EOG.
TLS 1.2+ podczas przesyłania i AES-256 w spoczynku, z kluczami przechowywanymi w AWS KMS.
Uwierzytelnianie dwuskładnikowe, które konto może wymusić dla każdego użytkownika, oraz firmowe SSO przez SAML 2.0/OIDC ze SCIM.
Izolacja najemców: każde konto i każda lokalizacja są od siebie oddzielone, a każde żądanie jest do nich ograniczone.
Skanowanie zależności przy każdej zmianie, wraz z wykazem komponentów oprogramowania (SBOM).
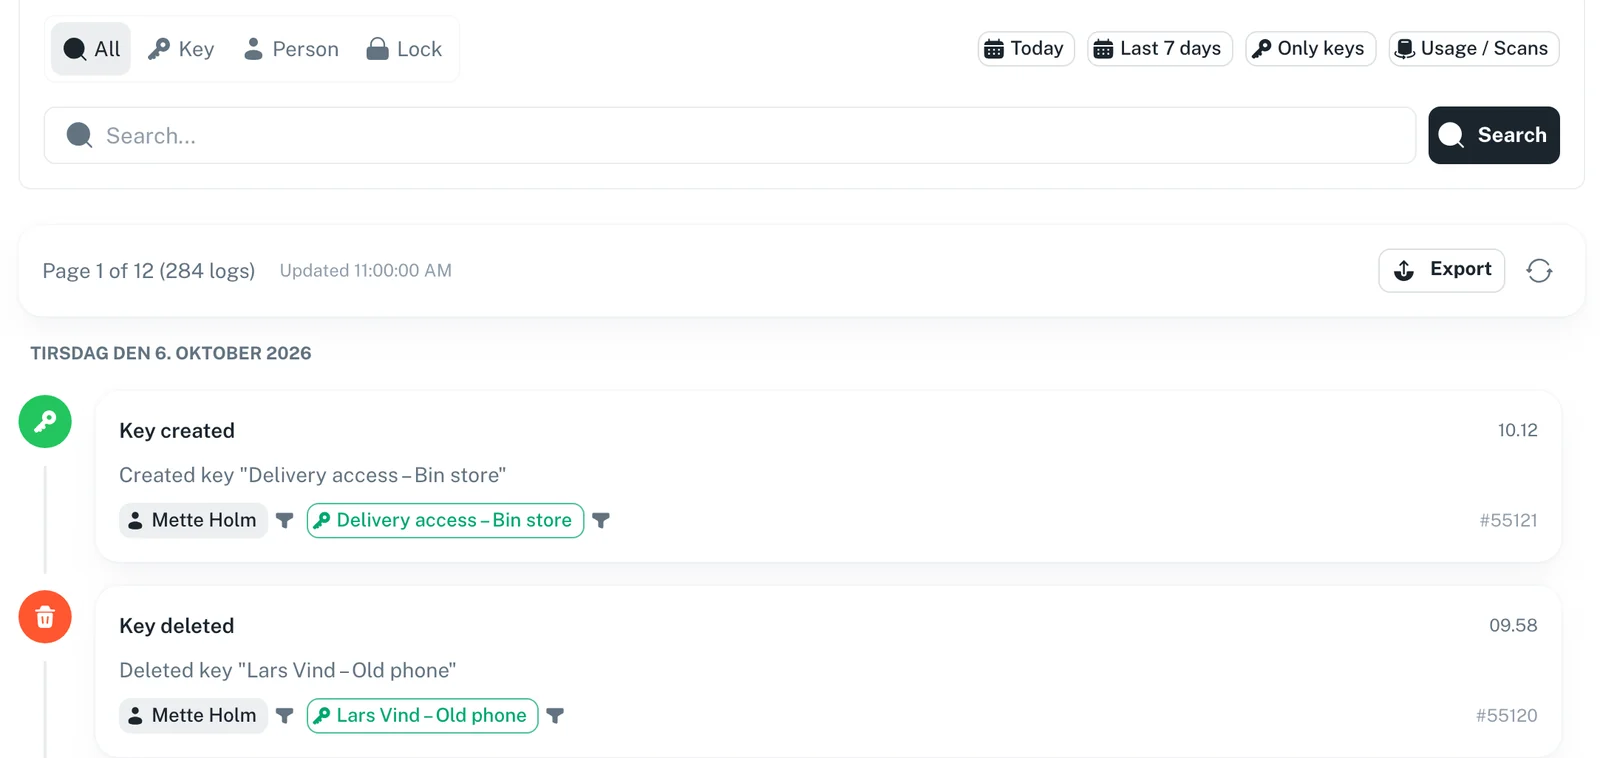
Dziennik audytu każdej czynności administracyjnej, przechowywany przez 24 miesiące.
Zewnętrzne monitorowanie dostępności, publikowane na status.snapkey.dk.
Szyfrowane kopie zapasowe z docelowym punktem odtwarzania (RPO) wynoszącym 5 minut.
Klienci, których dotyczy incydent bezpieczeństwa, są powiadamiani w ciągu 24 godzin od momentu, gdy SnapKey się o nim dowie.
Odpowiedzialne zgłaszanie podatności przez security.txt.
Kontakt
Pytania o bezpieczeństwo, zgłoszenia podatności i wszystko inne.
Bezpieczeństwo i zgłoszenia podatności: security@snapkey.dk
Wsparcie i pytania ogólne: support@snapkey.dk