
Fiducia & sicurezza
SnapKey gestisce l’accesso a edifici e infrastrutture critiche, quindi il modo in cui ospitiamo, proteggiamo e gestiamo la piattaforma deve reggere a un esame attento. Questa pagina raccoglie i documenti che condividiamo con i team di sicurezza, legali e acquisti dei nostri clienti e una breve sintesi di ciò che facciamo.
 Illustrazione
Documenti
Brevi riepiloghi in inglese, sempre aggiornati e verificati sull'ambiente di produzione. Aprili nel browser o copia un link da inoltrare.
Cosa fa SnapKey
I dieci impegni alla base della Security Overview, in un unico posto.
API e database ospitati su AWS eu-north-1 (Stoccolma); tutti i dati dei clienti restano nell'UE/SEE.
TLS 1.2+ in transito e AES-256 a riposo, con chiavi custodite in AWS KMS.
Autenticazione a due fattori che un account può imporre a ogni utente, e SSO aziendale tramite SAML 2.0/OIDC con SCIM.
Isolamento dei tenant: ogni account e ogni sede sono tenuti separati e ogni richiesta è limitata al proprio ambito.
Scansione delle dipendenze a ogni modifica, con una distinta base del software (SBOM).
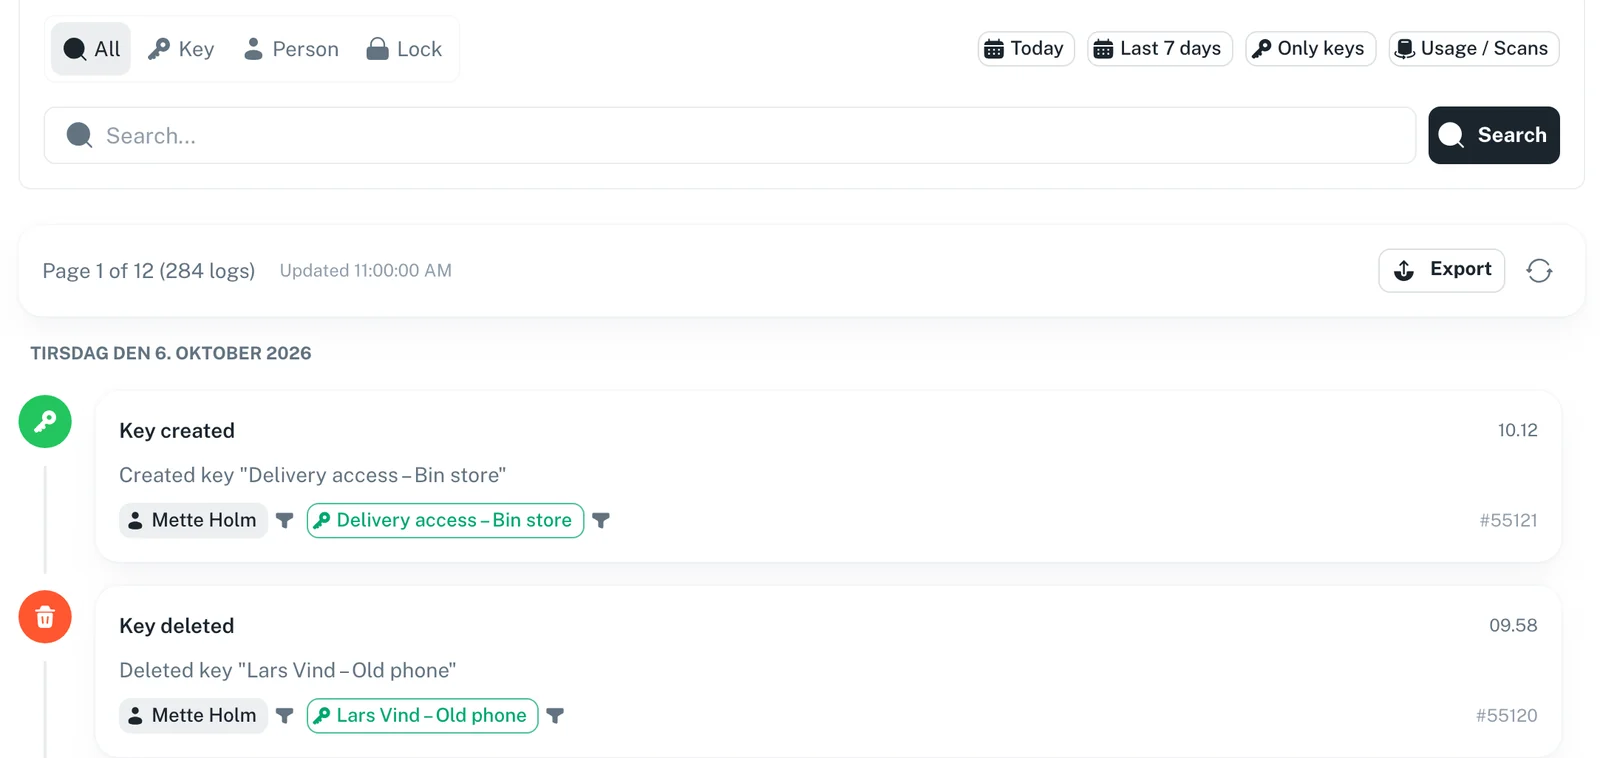
Un log di audit di ogni azione amministrativa, conservato per 24 mesi.
Monitoraggio esterno della disponibilità, pubblicato su status.snapkey.dk.
Backup crittografati con un obiettivo del punto di ripristino (RPO) di 5 minuti.
I clienti interessati vengono informati degli incidenti di sicurezza entro 24 ore da quando SnapKey ne viene a conoscenza.
Divulgazione responsabile delle vulnerabilità tramite security.txt.
Contatti
Domande sulla sicurezza, segnalazioni di vulnerabilità e tutto il resto.
Sicurezza e segnalazioni di vulnerabilità: security@snapkey.dk
Assistenza e domande generali: support@snapkey.dk