
Traust & öryggi
SnapKey stýrir aðgangi að byggingum og mikilvægum innviðum, svo hvernig við hýsum, verjum og rekum kerfið þarf að standast ítarlega skoðun. Hér höfum við safnað saman skjölunum sem við deilum með öryggis-, lögfræði- og innkaupateymum viðskiptavina okkar ásamt stuttri samantekt á því sem við gerum.
 Myndskreyting
Skjöl
Stuttar samantektir á ensku, haldið uppfærðum og sannreyndar gagnvart raunkerfinu. Opnaðu þær í vafranum eða afritaðu tengil til að áframsenda.
Hvað SnapKey gerir
Skuldbindingarnar tíu að baki öryggisyfirlitinu, á einum stað.
API og gagnagrunnur hýst í AWS eu-north-1 (Stokkhólmi); öll gögn viðskiptavina haldast innan ESB/EES.
TLS 1.2+ í flutningi og AES-256 í geymslu, með lyklum í AWS KMS.
Tveggja þátta auðkenning sem aðgangur getur gert að skyldu fyrir alla notendur, og fyrirtækja-SSO með SAML 2.0/OIDC ásamt SCIM.
Aðskilnaður viðskiptavina: hver aðgangur og staðsetning er haldið aðskildum og hver beiðni er bundin við hann.
Skönnun á kóðasöfnum sem kerfið byggir á (dependencies) við hverja breytingu, með hugbúnaðarefnisskrá (SBOM).
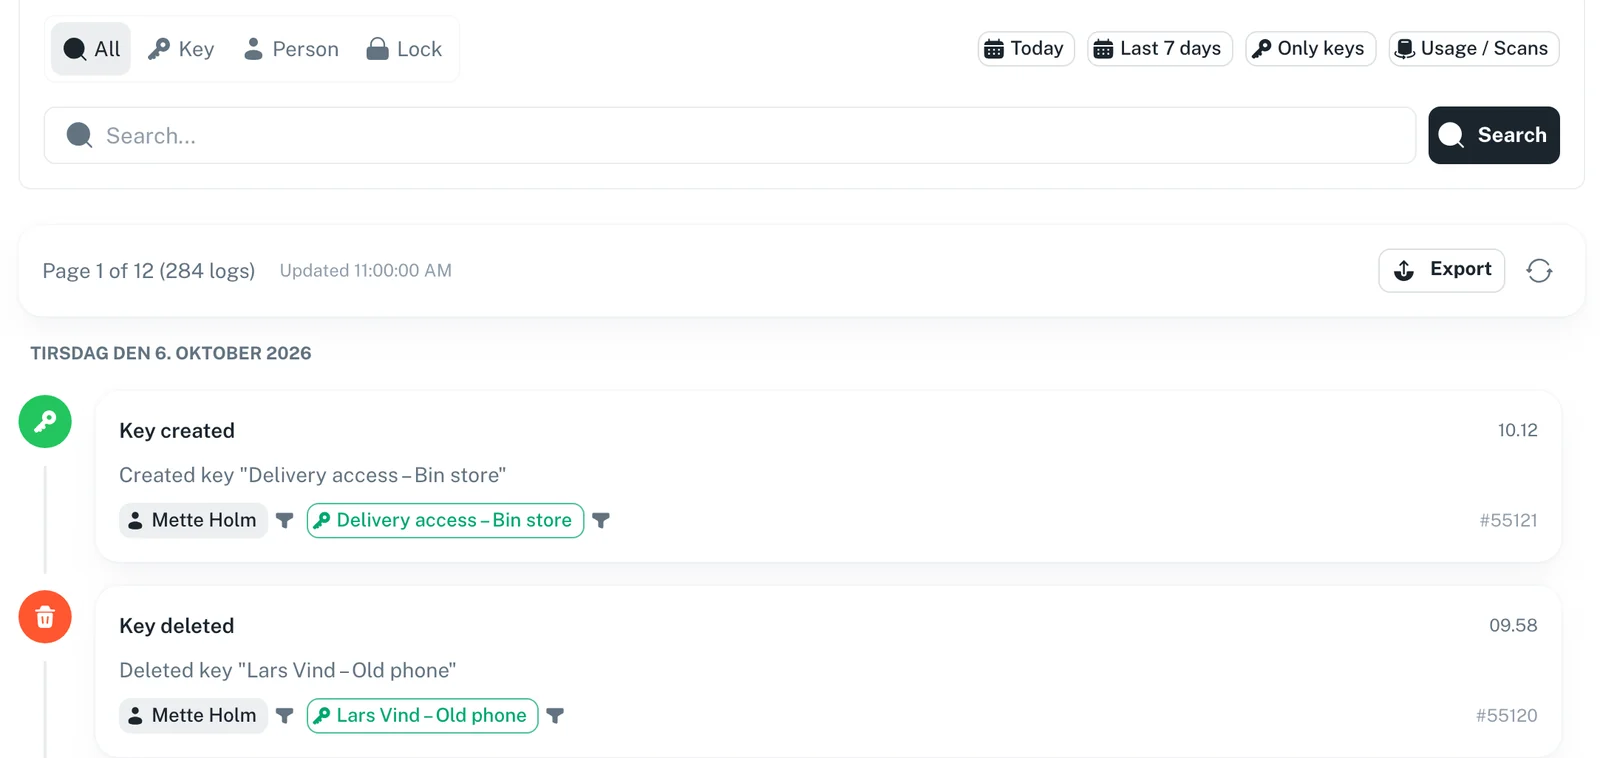
Aðgerðaskrá yfir allar stjórnunaraðgerðir, geymd í 24 mánuði.
Ytri vöktun á uppitíma, birt á status.snapkey.dk.
Dulkóðuð afrit með 5 mínútna endurheimtarmarkmiði (RPO).
Viðskiptavinum sem verða fyrir áhrifum er tilkynnt um öryggisatvik innan 24 klukkustunda frá því að SnapKey verður þess vart.
Ábyrg tilkynning um veikleika í gegnum security.txt.
Hafa samband
Öryggisspurningar, tilkynningar um veikleika og allt annað.
Öryggis- og veikleikatilkynningar: security@snapkey.dk
Aðstoð og almennar spurningar: support@snapkey.dk