
Adgangskontrol i sundhedssektoren – Beskyttelse af patientdata og kritiske områder
Digital adgangskontrol for hospitaler, klinikker og sundhedsfaciliteter. Compliance med autorisationsloven, GDPR og NIS2-krav.
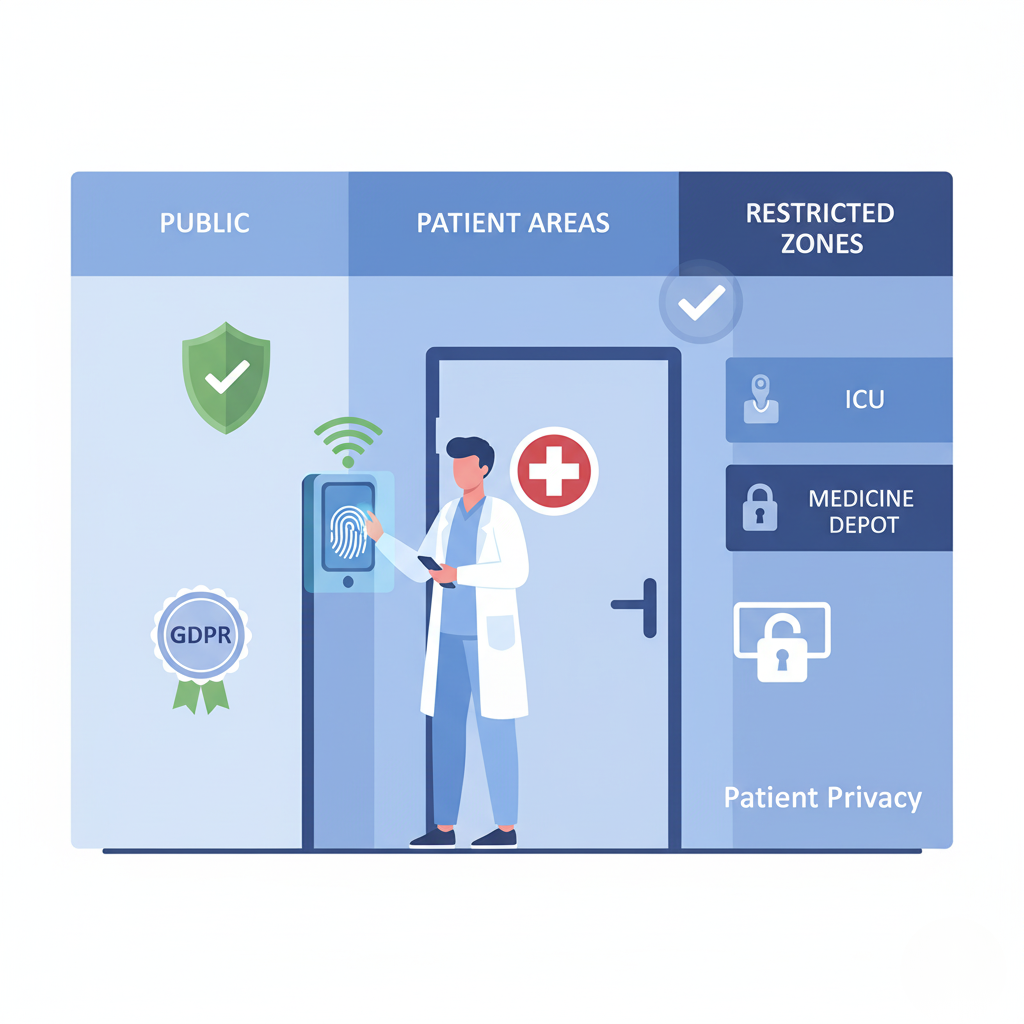
Sundhedssektoren har kritiske sikkerhedsbehov: Beskyttelse af patientdata, medicin, og sikring af at kun autoriseret personale har adgang til følsomme områder.
Særlige krav i sundhedssektoren
⚕️ Autorisationsloven
Kun autoriseret sundhedspersonale må behandle patienter og håndtere medicin
GDPR-artikel 32
Særlige krav til beskyttelse af følsomme helbredsdata
NIS2-omfattet
Hospitaler og sundhedsmyndigheder er critical entities
Nødadgang
Beredskabsplaner skal sikre adgang i nødsituationer
Zoner og adgangsniveauer
Niveau 1: Offentlige områder
├─ Reception, venteværelser, cafeteria
├─ Adgang: Alle
└─ Logging: Minimal

Niveau 2: Patientområder
├─ Stuer, ambulatorier, undersøgelsesrum
├─ Adgang: Autoriseret sundhedspersonale + patienter
└─ Logging: Hvem, hvornår, formål

Niveau 3: Behandlingsområder
├─ Operationsstuer, intensive, dialyse
├─ Adgang: Specifik-certificeret personale
├─ Multi-faktor: Badge + biometri
└─ Logging: Fuld audit trail

Niveau 4: Medicindepot
├─ Opbevaring af receptpligtig medicin, euforiserende stoffer
├─ Adgang: Farmaceuter + autoriserede læger
├─ Dual-control: To personer krævet for euforiserende
└─ Logging: Video + digital sporbarhed

Niveau 5: IT & data
├─ Serverrum, arkiver med patientjournaler
├─ Adgang: IT-personale + ledelse
├─ Multi-faktor + tidsrestriktioner
└─ Logging: Integration med SIEM
Autorisation-validering
# Validate healthcare professional authorization

def grant_medical_area_access(employee_id, area):
    employee = get_employee(employee_id)

    # 1. Check if employee is healthcare professional
    if not employee.is_healthcare_professional:
        raise Unauthorized("Only healthcare professionals allowed")

    # 2. Verify authorization with Styrelsen for Patientsikkerhed
    authorization = verify_authorization(
        cpr=employee.cpr,
        profession=employee.profession
    )

    if not authorization.is_active:
        log_security_event('expired_authorization', employee_id)
        raise Unauthorized("Authorization expired or revoked")

    # 3. Check specific area requirements
    if area.requires_specialization:
        if employee.specialization not in area.allowed_specializations:
            raise Unauthorized(f"Specialization {employee.specialization} not authorized for {area.name}")

    # 4. Issue key with metadata
    key = snapkey.issue_key(
        user_id=employee_id,
        lock_id=area.lock_id,
        metadata={
            'authorization_id': authorization.id,
            'profession': employee.profession,
            'specialization': employee.specialization,
            'validated_at': datetime.now()
        }
    )

    return key
Medicindepot – Dual control
Euforiserende stoffer kræver to personer:

1. Læge anmoder om adgang via app
   └─ Angiver patient-ID og formål

2. System kræver godkendelse fra anden autoriseret person
   └─ Push-notifikation til tilgængelige farmaceuter

3. Farmaceut godkender
   └─ Bekræfter formål og patient

4. Begge personer skal være fysisk tilstede
   ├─ Læge scanner QR + PIN
   ├─ Farmaceut scanner QR + PIN
   └─ Dør åbnes KUN hvis begge valideres inden for 60 sek

5. Video-optagelse startes automatisk
   └─ Arkiveres i 5 år (lovkrav)

6. Log med:
   ├─ Hvem (begge personer)
   ├─ Hvornår
   ├─ Hvilket stof (indtastes manuelt)
   ├─ Til hvilken patient
   └─ Godkender-kæde
Nødadgang (break glass)
Scenario: Livstruende situation kræver øjeblikkelig adgang

Procedure:
  1. Læge/sygeplejerske aktiverer "Emergency Access"
  2. Adgang gives ØJEBLIKKELIGT til nødvendige områder
  3. Men:
     - Alarm sendes til sikkerhed
     - Chef-læge notificeres
     - Video-optagelse startes
     - Detaljeret log oprettes
     - Efterfølgende gennemgang påkrævet

Juridisk grundlag:
  - Sundhedsloven § 42a (pligten til at yde hjælp)
  - Begrundelse dokumenteres efterfølgende
GDPR-compliance
Access logs som persondata
Access logs indeholder persondata → GDPR-krav:
✅ Legal basis: Legitim interesse (sikkerhed + compliance) ✅ Data minimization: Kun nødvendige oplysninger logges ✅ Storage limitation: Logs opbevares 5 år (jf. sundhedslovgivning) ✅ Security: Krypteret storage, access-kontrolcrypteret
Persondatapolitik-tekst
SnapKey-adgangskontrol logger:
- Navn og medarbejder-ID
- Tidspunkt for adgangsforsøg
- Lokation (hvilken dør/område)
- Resultat (adgang givet/nægtet)

Formål: Sikkerhed, compliance, revision
Opbevaring: 5 år
Deling: Ikke delt med tredjeparter
Rettigheder: Indsigtsret via HR-afdeling
Integration med EPJ-systemer
// Correlate physical access with EPJ activity

async function validatePatientAccess(employee_id, room) {
  // 1. Employee scans to enter patient room
  const accessEvent = {
    employee_id,
    room_id: room.id,
    patient_cpr: room.current_patient.cpr,
    timestamp: new Date()
  };

  // 2. Check if employee has legitimate access to patient in EPJ
  const epjAccess = await epj.checkAccessRights(
    employee_id,
    room.current_patient.cpr
  );

  if (!epjAccess.has_access) {
    // Employee doesn't have patient assigned
    await send_alert({
      severity: 'high',
      message: `${employee_id} accessed room without EPJ assignment`,
      patient: room.current_patient.cpr,
      room: room.id
    });
  }

  // 3. Log in both systems
  await Promise.all([
    snapkey.logAccess(accessEvent),
    epj.logPhysicalAccess(employee_id, room.current_patient.cpr)
  ]);

  return { access_granted: true, epj_logged: true };
}
FAQ
Hvordan sikres adgang ved strømsvigt?
iLOQ S5-låse er batterifrie og fungerer uden strøm. Backup-nøgler opbevares i sikret lokation. Nødgenerator til kritiske områder.
Kan SnapKey integreres med vores eksisterende badge-system?
Ja, SnapKey kan fungere parallelt med eksisterende systemer eller helt erstatte dem. API-integration med de fleste badge-systemer.
Kontakt os
Relaterede artikler
Audit-rapporter og compliance-dokumentation med SnapKey
Automatisk generering af audit-klare rapporter for NIS2, CER, ISO 27001 og GDPR. Komplet sporbarhed og compliance-dokumentation.
NIS2-direktivet – Krav til adgangskontrol og cybersikkerhed i Danmark 2025
NIS2-loven trådte i kraft 1. juli 2025. Læs om de nye krav til adgangskontrol, cybersikkerhed og compliance for danske virksomheder. Registreringsfrist 1. oktober 2025.
6.000 danske virksomheder skal sikre kritisk infrastruktur – Er du omfattet?
Nye EU-direktiver betyder at ca. 6.000 danske virksomheder skal opfylde skærpede sikkerhedskrav. Tjek om din virksomhed er omfattet af NIS2 og CER-direktiverne.