
Rollestyring og adgangsniveauer – Best practices for organisationer
Implementér rollebaseret adgangskontrol (RBAC) med SnapKey. Principle of least privilege, brugerroller og effektiv adgangsstyring.
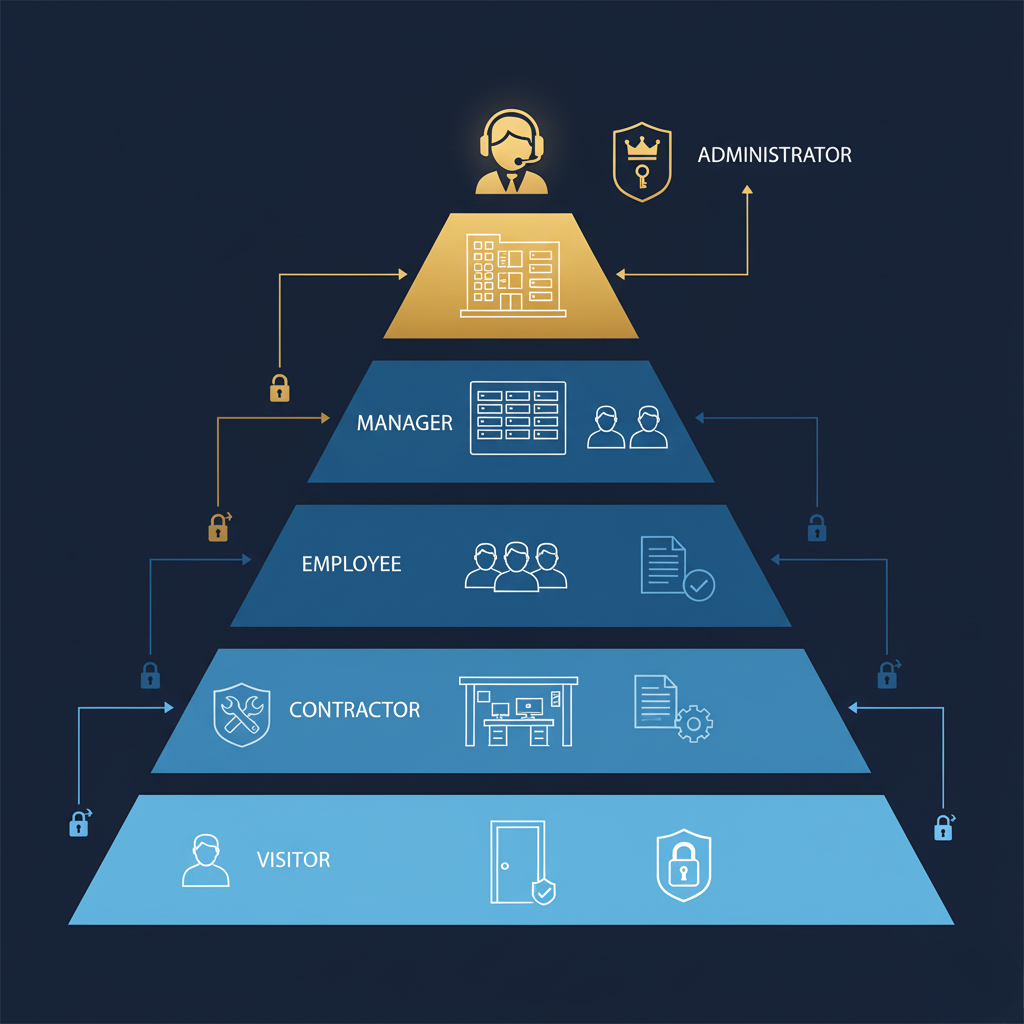
Role-Based Access Control (RBAC) er fundamentet for moderne sikkerhed. I stedet for at tildele adgang individuelt, defineres roller med specifikke rettigheder.
Hvorfor rollebaseret adgang?
✅ Skalérbarhed – Ny medarbejder = tildel rolle (ikke 50 individuelle adgange) ✅ Konsistens – Alle i samme rolle får samme rettigheder ✅ Audit-venlig – Nemt at dokumentere hvem der skal have adgang ✅ Principle of least privilege – Minimal nødvendig adgang
Typiske roller
Standard-roller
Role: Medarbejder
├─ Hovedindgang (24/7)
├─ Eget team-område (06:00-22:00)
├─ Mødelokaler (kan booke)
└─ Fælleskøkken (24/7)

Role: Manager
├─ Alt som Medarbejder
├─ Direktionsgang (06:00-22:00)
└─ Mødelokaler (altid, kan booke for andre)

Role: IT-administrator
├─ Serverrum (24/7)
├─ IT-lager (arbejdstid)
├─ Netværksskabe (24/7)
└─ Alle kontorer (arbejdstid, support)

Role: Sikkerhedsvagt
├─ Alle døre (24/7)
├─ Sikkerhedscentral (kun vagter)
└─ Nødudgange (kan åbne indefra)

Role: Rengøring (ekstern)
├─ Kontorer (18:00-22:00)
├─ Fællesarealer (18:00-22:00)
└─ IKKE: IT-rum, direktionsgang, sikkerhedszoner
Adgangsniveau-pyramide
Niveau 5: Fuld adgang
├─ C-level, sikkerhed, facilities
└─ Alle områder 24/7 + remote management

Niveau 4: Udvidet adgang
├─ Managere, senior IT
└─ Egen afdeling + fællesområder + visse sikkerhedszoner

Niveau 3: Standard medarbejder
├─ Alle fastansatte
└─ Kontor + fællesområder i arbejdstid

Niveau 2: Midlertidig/begrænset
├─ Konsulenter, gæster, kontraktorer
└─ Kun nødvendige områder, tidsbegrænset

Niveau 1: Én-gangs adgang
├─ Leverandører, service, besøgende
└─ Ledsaget eller én specifik destination
Implementering
# Definer roller i SnapKey

roles = {
    "employee": {
        "locks": ["main_entrance", "office_floor_3", "meeting_rooms"],
        "time_restrictions": {
            "weekdays": {"start": "06:00", "end": "22:00"},
            "weekend": {"start": "08:00", "end": "20:00"}
        }
    },
    "it_admin": {
        "locks": ["server_room", "it_storage", "network_closets", "all_offices"],
        "time_restrictions": None,  # 24/7
        "emergency_access": True
    },
    "contractor": {
        "locks": [],  # Assigned per project
        "time_restrictions": {
            "weekdays": {"start": "08:00", "end": "17:00"}
        },
        "max_duration_days": 90,  # Auto-expire after 90 days
        "approval_required": True
    }
}

# Tildel rolle til bruger
snapkey.assign_role(user_id="emp_12345", role="employee")
Best practices
- Start konservativt – Giv minimal adgang, udvid efter behov
- Gennemgå kvartalsvis – Fjern ubrugte rettigheder
- Dokumentér roller – Klar beskrivelse af hvem der skal have hvilken rolle
- Approval workflow – Høje niveauer kræver godkendelse
- Emergency access – Dedicated "break glass" roller med ekstra logging
FAQ
Hvad hvis en medarbejder har brug for midlertidig ekstra adgang?
Opret "temporary elevation" der automatisk udløber efter defineret periode. Logges ekstra grundigt.
Hvordan håndteres medarbejder der skifter afdeling?
Fjern gammel rolle, tildel ny rolle. SnapKey opdaterer alle nøgler automatisk.
Kontakt os
Relaterede artikler
Zero Trust og adgangskontrol – Fremtidens sikkerhedsmodel for danske virksomheder
Zero Trust-arkitektur er den nye standard i cybersikkerhed. Lær hvordan moderne adgangskontrol med SnapKey implementerer continuous verification og principle of least privilege.
6.000 danske virksomheder skal sikre kritisk infrastruktur – Er du omfattet?
Nye EU-direktiver betyder at ca. 6.000 danske virksomheder skal opfylde skærpede sikkerhedskrav. Tjek om din virksomhed er omfattet af NIS2 og CER-direktiverne.
Adgangskontrol på byggeplads – Sikkerhed, compliance og digital styring
Komplet guide til adgangskontrol på byggepladser. Opfyld arbejdsmiljøkrav, styr adgang for underleverandører og få fuld dokumentation med digital adgangskontrol.